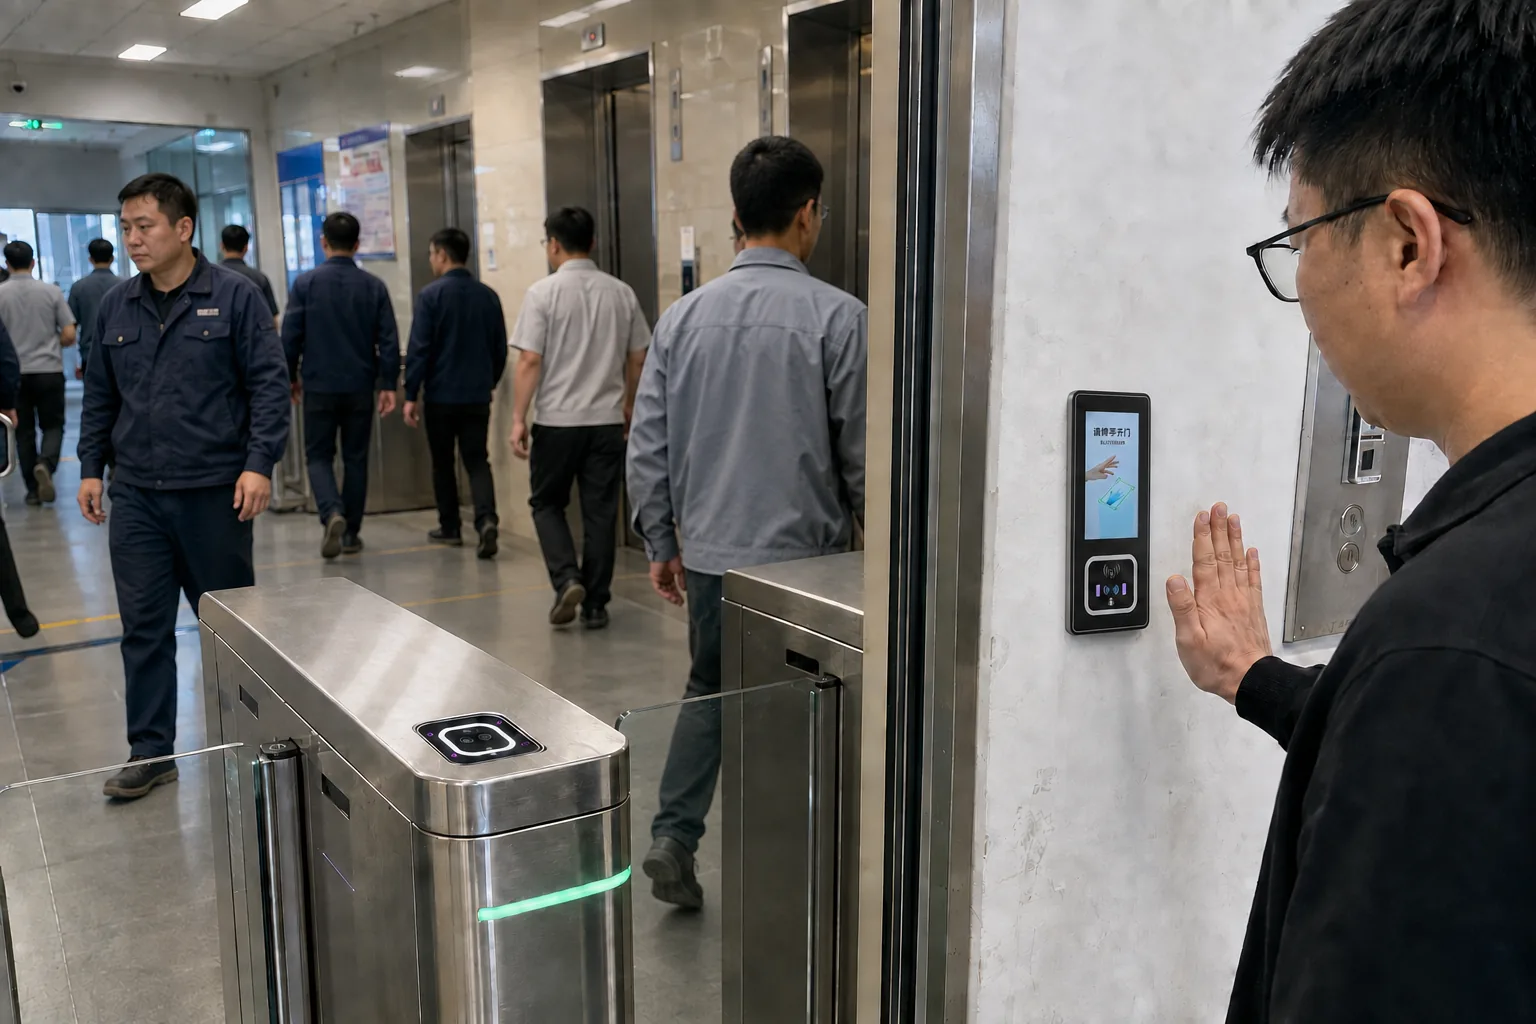
政企园区传统身份准入面临的核心问题
政府机关、国企园区、科研院所、数据中心及重点办公区域对身份真实性、数据边界与系统国产化均有更高要求。单纯沿用卡片或人脸门禁,往往难以同时兼顾身份可信、个人隐私、系统适配和统一监管。
为什么选择掌静脉作为可信身份凭证?
采集手掌皮下静脉分布信息,特征不直接暴露在外,较难通过普通照片获取。
识别过程结合活体血管特征,可降低卡片、照片或视频替代本人通行的风险。
掌静脉特征具有个体差异,可作为人脸之外的独立身份依据,降低外貌高度相似带来的误识风险。
手掌靠近识别区域即可完成认证,适合人员流动频繁的门禁、闸机和办公空间。
通常需要用户主动伸手、近距离配合才能采集,更便于落实知情、授权和最小必要原则。
人员自身即为凭证,减少实体卡片发放、携带、转借、遗失和回收工作。
掌静脉能够增强身份核验可信度,但任何生物识别系统都不应承诺“绝对零误识”。双胞胎区分效果、识别性能和环境适应性应结合具体终端、算法版本及现场条件测试确认。
面向信创项目的国产化适配
从单一识别终端,延伸至国产化准入体系
掌静脉设备支持与鸿蒙系统平台、麒麟操作系统环境进行适配,可根据政企项目要求对接国产服务器、数据库、中间件、统一身份、门禁和园区管理系统。通过标准接口减少对单一国外软硬件环境的依赖。
“符合信创要求”通常需要结合项目采购目录、软硬件组合、兼容性测试或相关认证综合判定。本方案提供鸿蒙、麒麟等环境的适配与集成能力,最终符合性以具体配置、测试报告和项目验收要求为准。
分级身份认证策略
掌静脉单因子认证,快速完成员工无卡通行。
员工通道 · 办公楼层 · 食堂 · 公共会议区掌静脉结合工号、预约或人员权限进行多条件校验。
档案室 · 财务室 · 研发区域 · 机要办公区掌静脉与人脸、密码或管理员审批组合,执行双人双锁等规则。
数据中心 · 涉密区域 · 实验室 · 核心设备间关联预约、被访人、有效时段和可通行区域,到期自动回收。
访客中心 · 临时施工 · 设备维护 · 外协人员完整业务流程
整体方案架构
典型应用场景
隐私与数据安全设计
部署与系统对接
| 业务系统 | 统一身份、OA、HR、访客预约、考勤、会议、安防和园区管理平台 |
|---|---|
| 门禁设备 | 控制器、电锁、闸机、梯控、报警输入输出及开门按钮 |
| 开发能力 | SDK、API、TCP/HTTP 等接口;具体协议与数据字段按设备配置确认 |
| 国产化环境 | 鸿蒙系统平台、麒麟操作系统及其他国产软硬件组合,实施前进行版本与兼容性确认 |
推荐产品与集成方式
| 产品形态 | 适用场景 |
|---|---|
| 掌静脉门禁识别终端 | 办公室、会议室、机房、档案室及重点区域门禁。集成屏幕、识别与门禁控制能力,便于快速部署。 |
| 掌纹掌静脉双目识别模组 | 闸机、门禁、梯控和自助终端的 OEM/ODM 集成。适合已有国产化整机或平台需要增加掌静脉能力的项目。 |
| 平台与接口集成 | 人员、组织、区域、时段、权限、设备、通行记录和告警管理;支持与现有园区系统评估对接。 |
项目实施路径
方案价值
常见问题
掌静脉能否解决双胞胎的人脸误识问题?
掌静脉使用不同于外貌的内部血管特征,可为双胞胎提供独立的身份区分依据,降低仅依赖人脸的误识风险。实际效果应以选定设备和现场测试为准。
支持鸿蒙和麒麟是否等于所有项目都直接符合信创?
不完全等同。信创符合性通常取决于项目目录、操作系统版本、服务器、数据库、中间件、接口及认证要求。我们可提供鸿蒙、麒麟环境的适配与联调,最终以具体配置和项目验收为准。
掌静脉数据是否比人脸数据更安全?
掌静脉特征位于人体内部,通常需要本人主动近距离配合采集,有助于降低无感获取风险。但它仍属于敏感个人信息,需要依法落实告知授权、加密、权限控制、保存期限和删除机制。
能否接入现有门禁和园区平台?
可以根据现有控制器、门禁协议和业务平台接口,通过 SDK、API、HTTP、TCP 或其他方式评估对接。实施前需要确认设备型号、网络架构和接口文档。