获取方案 ↗
首页 / 行业方案 / 政企园区

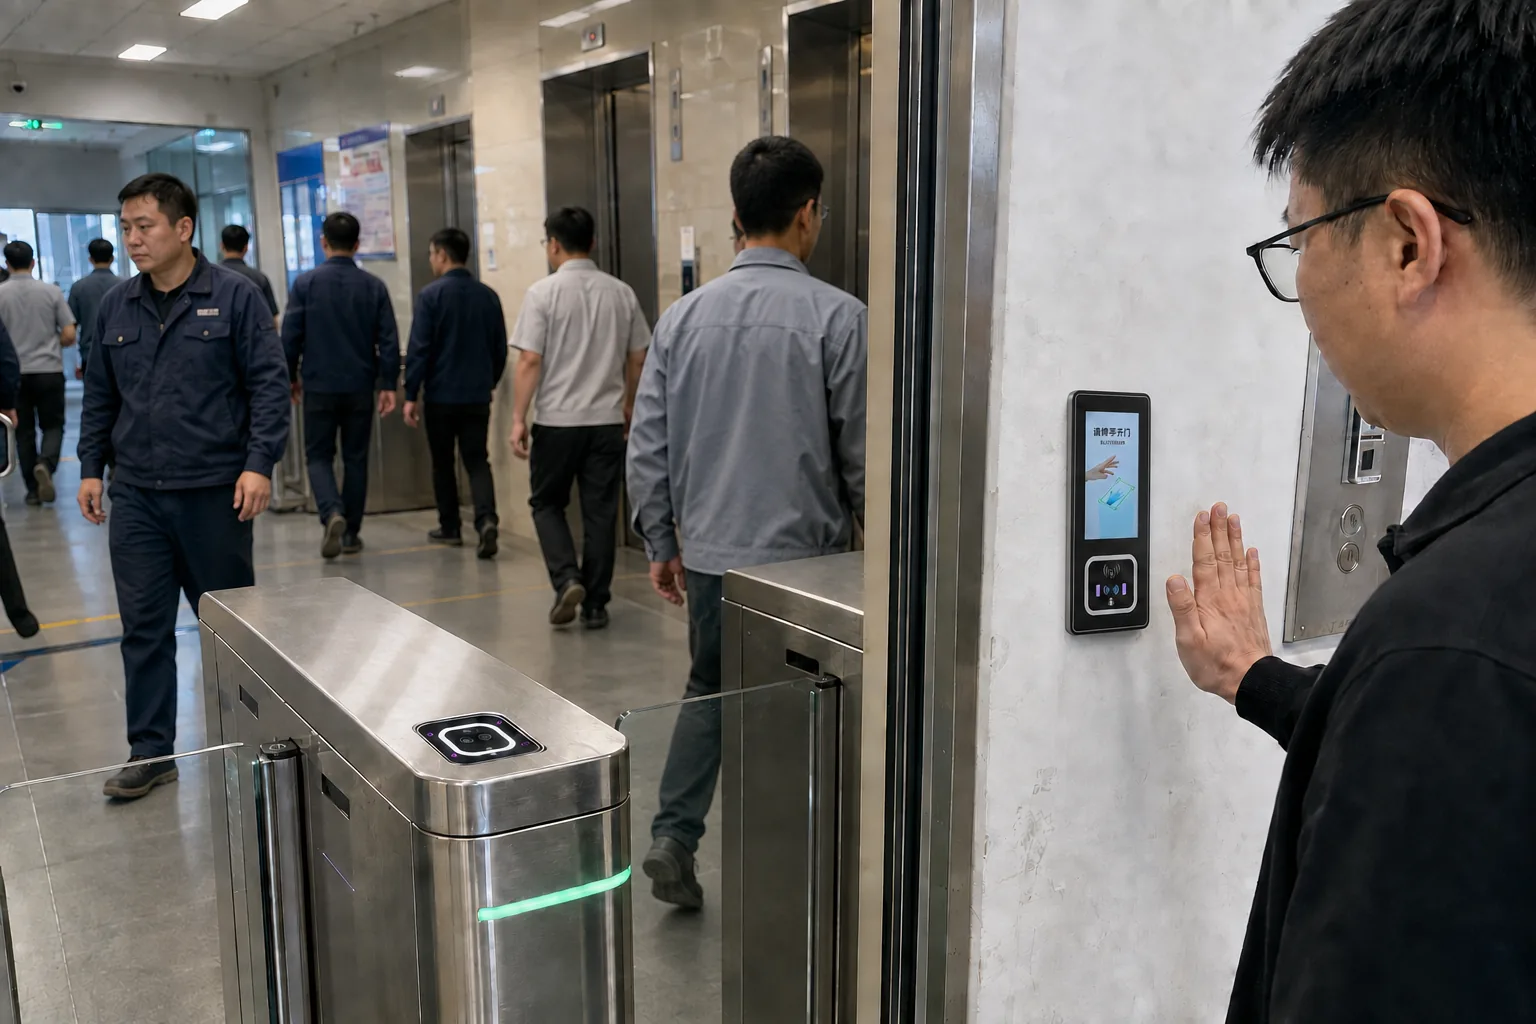
政企园区掌静脉门禁与可信身份准入方案

以人体内部静脉特征和活体认证建立“人、权限、区域、时段”一体化准入体系,降低卡片代刷、介质遗失及仅依赖人脸识别带来的管理风险,并面向国产化环境提供鸿蒙、麒麟系统适配与项目集成能力。

非接触活体认证双胞胎身份区分隐私友好鸿蒙适配麒麟适配国产化集成门禁联动记录审计

政企园区传统身份准入面临的核心问题

政府机关、国企园区、科研院所、数据中心及重点办公区域对身份真实性、数据边界与系统国产化均有更高要求。单纯沿用卡片或人脸门禁,往往难以同时兼顾身份可信、个人隐私、系统适配和统一监管。

卡片可以转借代刷系统验证的是持有介质,无法确认现场人员就是权限本人。
卡片容易遗失丢失后存在未及时挂失风险,补卡、回收和权限注销也增加管理成本。
双胞胎增加人脸区分难度外貌高度相似人员对部分人脸系统构成挑战,重点区域需要增加不同模态的身份依据。
人脸信息存在隐私顾虑人脸可在人员无感状态下被远距离采集,采集范围、用途和泄露风险容易引发关注。
国产化适配能力不足部分既有人脸设备依赖特定软硬件环境,难以满足国产操作系统和信创项目集成要求。
多区域权限分散员工、访客、承包商和重点区域权限分布在不同系统,审计与回收不够及时。

为什么选择掌静脉作为可信身份凭证?

01人体内部特征

采集手掌皮下静脉分布信息,特征不直接暴露在外,较难通过普通照片获取。

02活体认证

识别过程结合活体血管特征,可降低卡片、照片或视频替代本人通行的风险。

03辅助解决双胞胎区分

掌静脉特征具有个体差异,可作为人脸之外的独立身份依据,降低外貌高度相似带来的误识风险。

04非接触使用

手掌靠近识别区域即可完成认证,适合人员流动频繁的门禁、闸机和办公空间。

05隐私友好

通常需要用户主动伸手、近距离配合才能采集,更便于落实知情、授权和最小必要原则。

06无卡通行

人员自身即为凭证,减少实体卡片发放、携带、转借、遗失和回收工作。

掌静脉能够增强身份核验可信度,但任何生物识别系统都不应承诺“绝对零误识”。双胞胎区分效果、识别性能和环境适应性应结合具体终端、算法版本及现场条件测试确认。

面向信创项目的国产化适配

DOMESTIC ECOSYSTEM

从单一识别终端,延伸至国产化准入体系

掌静脉设备支持与鸿蒙系统平台、麒麟操作系统环境进行适配,可根据政企项目要求对接国产服务器、数据库、中间件、统一身份、门禁和园区管理系统。通过标准接口减少对单一国外软硬件环境的依赖。

鸿蒙系统平台支持设备接入、应用或业务平台适配,具体形态按项目版本确认。
麒麟操作系统支持管理平台部署或系统集成评估,适配版本与架构在实施前确认。
国产软硬件生态可结合国产服务器、数据库、中间件及门禁控制设备开展兼容性验证。
标准化开放接口提供 SDK、API 及通讯协议,支持统一身份、访客、考勤和园区平台对接。

“符合信创要求”通常需要结合项目采购目录、软硬件组合、兼容性测试或相关认证综合判定。本方案提供鸿蒙、麒麟等环境的适配与集成能力,最终符合性以具体配置、测试报告和项目验收要求为准。

分级身份认证策略

L1 日常办公区效率优先

掌静脉单因子认证,快速完成员工无卡通行。

员工通道 · 办公楼层 · 食堂 · 公共会议区
L2 重点业务区身份加严

掌静脉结合工号、预约或人员权限进行多条件校验。

档案室 · 财务室 · 研发区域 · 机要办公区
L3 核心安全区双因子认证

掌静脉与人脸、密码或管理员审批组合,执行双人双锁等规则。

数据中心 · 涉密区域 · 实验室 · 核心设备间
访客与承包商临时权限

关联预约、被访人、有效时段和可通行区域,到期自动回收。

访客中心 · 临时施工 · 设备维护 · 外协人员

完整业务流程

01导入组织、员工、访客及承包商档案
02本人主动完成掌静脉注册与授权
03配置园区、楼栋、区域和时段权限
04终端完成近距离活体身份认证
05平台判断权限并联动门锁或闸机
06通行、拒绝、告警和人工处置留痕

整体方案架构

员工 / 访客 / 承包商→掌静脉注册与模板管理→掌静脉模组 / 门禁终端→控制器 / 电锁 / 闸机→国产化管理平台→统一身份 / OA / 访客 / 安防平台
人员身份、区域权限、设备状态、通行记录与异常事件统一管理,可按项目选择本地、局域网或中心平台架构

典型应用场景

政府机关办公楼员工无卡通行,访客预约授权,重点楼层分级管理。
国企总部与产业园总部、多园区和子公司统一组织架构与权限策略。
科研院所与实验室按课题组、项目、区域及有效时间管理实验人员。
数据中心与机房采用掌静脉或多因子认证,提高核心区域准入等级。
档案及机要区域结合审批、双人通行、反潜回和异常告警规则。
政务服务与公共区域区分工作人员、服务对象和运维人员的通行范围。

隐私与数据安全设计

主动配合采集注册和识别通常需要本人主动伸手,降低无感、远距离采集风险。
模板化存储保存用于比对的特征模板;采集、传输和存储方式按项目安全要求配置。
最小权限访问按管理员角色限制人员模板、通行记录和设备配置的查看与操作范围。
全流程审计人员注册、权限变更、记录查询、数据导出和删除操作均可留痕。
生命周期管理人员离职、访客到期或项目结束后及时停权,并按制度删除相关数据。
本地化数据边界可采用局域网或私有化平台,使身份数据保留在客户指定环境内。

部署与系统对接

终端独立运行适合小规模、单门点或暂不需要中心管理的场景。
局域网私有化部署平台和身份数据部署在园区内部,支持国产操作系统环境适配。
集团多园区管理集中管理组织、设备、权限和通行记录,并按区域分级授权。
业务系统统一身份、OA、HR、访客预约、考勤、会议、安防和园区管理平台
门禁设备控制器、电锁、闸机、梯控、报警输入输出及开门按钮
开发能力SDK、API、TCP/HTTP 等接口;具体协议与数据字段按设备配置确认
国产化环境鸿蒙系统平台、麒麟操作系统及其他国产软硬件组合,实施前进行版本与兼容性确认

推荐产品与集成方式

产品形态适用场景
掌静脉门禁识别终端办公室、会议室、机房、档案室及重点区域门禁。集成屏幕、识别与门禁控制能力,便于快速部署。
掌纹掌静脉双目识别模组闸机、门禁、梯控和自助终端的 OEM/ODM 集成。适合已有国产化整机或平台需要增加掌静脉能力的项目。
平台与接口集成人员、组织、区域、时段、权限、设备、通行记录和告警管理;支持与现有园区系统评估对接。

项目实施路径

01梳理园区、人员类别、门点和安全等级
02确认信创目录、操作系统和现有平台版本
03选择终端、模组、控制器及网络架构
04完成接口联调、兼容性测试和现场试点
05批量注册人员并迁移或配置权限
06验收识别、联动、隐私和异常处置流程

方案价值

提升人证一致性以本人活体特征替代可转借介质,降低代刷和冒用风险。
补充人脸识别边界为双胞胎或外貌高度相似人员提供不同模态的身份依据。
兼顾隐私与体验主动、近距离、非接触认证,减少可见生物图像带来的顾虑。
支持国产化演进面向鸿蒙、麒麟及国产软硬件生态提供适配和系统集成基础。
统一园区权限按人员、区域、时段和安全等级集中配置,变更与回收更及时。
全程可审计注册、授权、通行、拒绝和管理员操作形成完整记录。

常见问题

掌静脉能否解决双胞胎的人脸误识问题?

掌静脉使用不同于外貌的内部血管特征,可为双胞胎提供独立的身份区分依据,降低仅依赖人脸的误识风险。实际效果应以选定设备和现场测试为准。

支持鸿蒙和麒麟是否等于所有项目都直接符合信创?

不完全等同。信创符合性通常取决于项目目录、操作系统版本、服务器、数据库、中间件、接口及认证要求。我们可提供鸿蒙、麒麟环境的适配与联调,最终以具体配置和项目验收为准。

掌静脉数据是否比人脸数据更安全?

掌静脉特征位于人体内部,通常需要本人主动近距离配合采集,有助于降低无感获取风险。但它仍属于敏感个人信息,需要依法落实告知授权、加密、权限控制、保存期限和删除机制。

能否接入现有门禁和园区平台?

可以根据现有控制器、门禁协议和业务平台接口,通过 SDK、API、HTTP、TCP 或其他方式评估对接。实施前需要确认设备型号、网络架构和接口文档。
需要规划政企园区掌静脉与信创准入方案?

请提供人员规模、门点数量、安全区域等级、现有门禁平台、国产操作系统版本及接口资料。

提交项目需求