獲取方案 ↗
首頁 / 行業方案 / 政企園區

政企園區掌靜脈門禁與可信身份准入方案

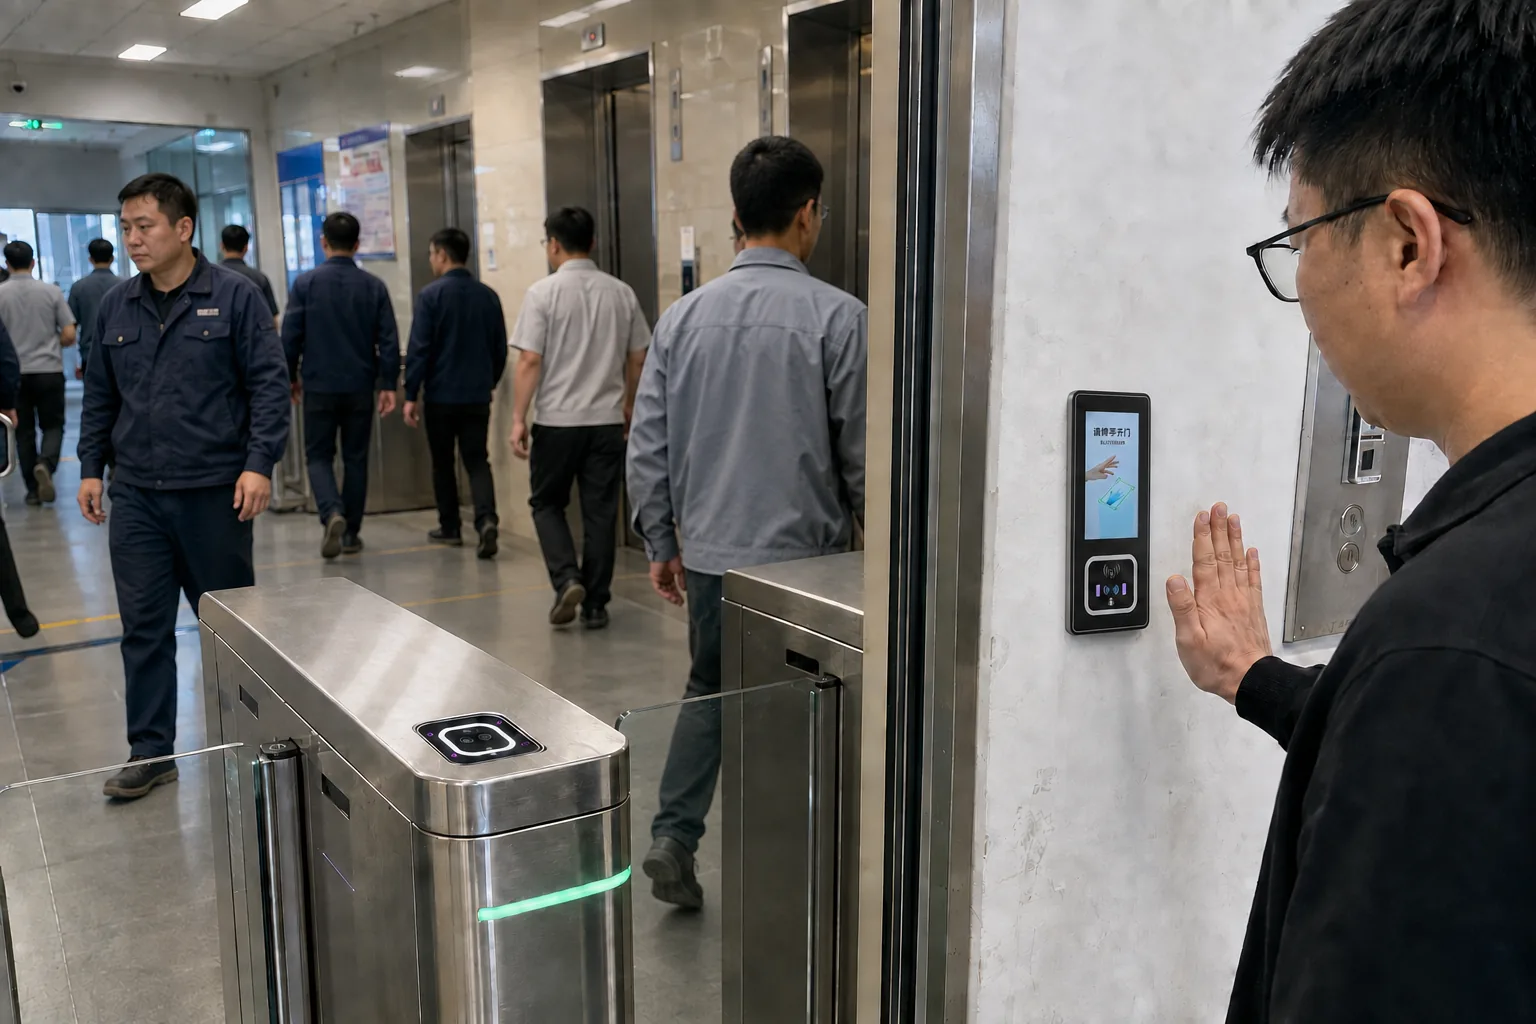
以人體內部靜脈特徵和活體認證建立“人、許可權、區域、時段”一體化准入體系,降低卡片代刷、介質遺失及僅依賴人臉識別帶來的管理風險,並面向國產化環境提供鴻蒙、麒麟系統適配與專案整合能力。

非接觸活體認證雙胞胎身份區分隱私友好鴻蒙適配麒麟適配國產化整合門禁聯動記錄審計

政企園區傳統身份准入面臨的核心問題

政府機關、國企園區、科研院所、資料中心及重點辦公區域對身份真實性、資料邊界與系統國產化均有更高要求。單純沿用卡片或人臉門禁,往往難以同時兼顧身份可信、個人隱私、系統適配和統一監管。

卡片可以轉借代刷系統驗證的是持有介質,無法確認現場人員就是許可權本人。
卡片容易遺失丟失後存在未及時掛失風險,補卡、回收和許可權登出也增加管理成本。
雙胞胎增加人臉區分難度外貌高度相似人員對部分人臉系統構成挑戰,重點區域需要增加不同模態的身份依據。
人臉資訊存在隱私顧慮人臉可在人員無感狀態下被遠距離採集,採集範圍、用途和洩露風險容易引發關注。
國產化適配能力不足部分既有人臉裝置依賴特定軟硬體環境,難以滿足國產作業系統和信創專案整合要求。
多區域許可權分散員工、訪客、承包商和重點區域許可權分佈在不同系統,審計與回收不夠及時。

為什麼選擇掌靜脈作為可信身份憑證?

01人體內部特徵

採集手掌皮下靜脈分佈資訊,特徵不直接暴露在外,較難透過普通照片獲取。

02活體認證

識別過程結合活體血管特徵,可降低卡片、照片或影片替代本人通行的風險。

03輔助解決雙胞胎區分

掌靜脈特徵具有個體差異,可作為人臉之外的獨立身份依據,降低外貌高度相似帶來的誤識風險。

04非接觸使用

手掌靠近識別區域即可完成認證,適合人員流動頻繁的門禁、閘機和辦公空間。

05隱私友好

通常需要使用者主動伸手、近距離配合才能採集,更便於落實知情、授權和最小必要原則。

06無卡通行

人員自身即為憑證,減少實體卡片發放、攜帶、轉借、遺失和回收工作。

掌靜脈能夠增強身份核驗可信度,但任何生物識別系統都不應承諾“絕對零誤識”。雙胞胎區分效果、識別效能和環境適應性應結合具體終端、演算法版本及現場條件測試確認。

面向信創專案的國產化適配

DOMESTIC ECOSYSTEM

從單一識別終端,延伸至國產化准入體系

掌靜脈裝置支援與鴻蒙系統平臺、麒麟作業系統環境進行適配,可根據政企專案要求對接國產伺服器、資料庫、中介軟體、統一身份、門禁和園區管理系統。透過標準介面減少對單一國外軟硬體環境的依賴。

鴻蒙系統平臺支援裝置接入、應用或業務平臺適配,具體形態按專案版本確認。
麒麟作業系統支援管理平臺部署或系統整合評估,適配版本與架構在實施前確認。
國產軟硬體生態可結合國產伺服器、資料庫、中介軟體及門禁控制裝置開展相容性驗證。
標準化開放介面提供 SDK、API 及通訊協議,支援統一身份、訪客、考勤和園區平臺對接。

“符合信創要求”通常需要結合專案採購目錄、軟硬體組合、相容性測試或相關認證綜合判定。本方案提供鴻蒙、麒麟等環境的適配與整合能力,最終符合性以具體配置、測試報告和專案驗收要求為準。

分級身份認證策略

L1 日常辦公區效率優先

掌靜脈單因子認證,快速完成員工無卡通行。

員工通道 · 辦公樓層 · 食堂 · 公共會議區
L2 重點業務區身份加嚴

掌靜脈結合工號、預約或人員許可權進行多條件校驗。

檔案室 · 財務室 · 研發區域 · 機要辦公區
L3 核心安全區雙因子認證

掌靜脈與人臉、密碼或管理員審批組合,執行雙人雙鎖等規則。

資料中心 · 涉密區域 · 實驗室 · 核心裝置間
訪客與承包商臨時許可權

關聯預約、被訪人、有效時段和可通行區域,到期自動回收。

訪客中心 · 臨時施工 · 裝置維護 · 外協人員

完整業務流程

01匯入組織、員工、訪客及承包商檔案
02本人主動完成掌靜脈註冊與授權
03配置園區、樓棟、區域和時段許可權
04終端完成近距離活體身份認證
05平臺判斷許可權並聯動門鎖或閘機
06通行、拒絕、告警和人工處置留痕

整體方案架構

員工 / 訪客 / 承包商→掌靜脈註冊與模板管理→掌靜脈模組 / 門禁終端→控制器 / 電鎖 / 閘機→國產化管理平臺→統一身份 / OA / 訪客 / 安防平臺
人員身份、區域許可權、裝置狀態、通行記錄與異常事件統一管理,可按專案選擇本地、區域網或中心平臺架構

典型應用場景

政府機關辦公樓員工無卡通行,訪客預約授權,重點樓層分級管理。
國企總部與產業園總部、多園區和子公司統一組織架構與許可權策略。
科研院所與實驗室按課題組、專案、區域及有效時間管理實驗人員。
資料中心與機房採用掌靜脈或多因子認證,提高核心區域准入等級。
檔案及機要區域結合審批、雙人通行、反潛回和異常告警規則。
政務服務與公共區域區分工作人員、服務物件和運維人員的通行範圍。

隱私與資料安全設計

主動配合採集註冊和識別通常需要本人主動伸手,降低無感、遠距離採集風險。
模板化儲存儲存用於比對的特徵模板;採集、傳輸和儲存方式按專案安全要求配置。
最小許可權訪問按管理員角色限制人員模板、通行記錄和裝置配置的檢視與操作範圍。
全流程審計人員註冊、許可權變更、記錄查詢、資料匯出和刪除操作均可留痕。
生命週期管理人員離職、訪客到期或專案結束後及時停權,並按制度刪除相關資料。
本地化資料邊界可採用區域網或私有化平臺,使身份資料保留在客戶指定環境內。

部署與系統對接

終端獨立執行適合小規模、單門點或暫不需要中心管理的場景。
區域網私有化部署平臺和身份資料部署在園區內部,支援國產作業系統環境適配。
集團多園區管理集中管理組織、裝置、許可權和通行記錄,並按區域分級授權。
業務系統統一身份、OA、HR、訪客預約、考勤、會議、安防和園區管理平臺
門禁裝置控制器、電鎖、閘機、梯控、報警輸入輸出及開門按鈕
開發能力SDK、API、TCP/HTTP 等介面;具體協議與資料欄位按裝置配置確認
國產化環境鴻蒙系統平臺、麒麟作業系統及其他國產軟硬體組合,實施前進行版本與相容性確認

推薦產品與整合方式

產品形態適用場景
掌靜脈門禁識別終端辦公室、會議室、機房、檔案室及重點區域門禁。整合螢幕、識別與門禁控制能力,便於快速部署。
掌紋掌靜脈雙目識別模組閘機、門禁、梯控和自助終端的 OEM/ODM 整合。適合已有國產化整機或平臺需要增加掌靜脈能力的專案。
平臺與介面整合人員、組織、區域、時段、許可權、裝置、通行記錄和告警管理;支援與現有園區系統評估對接。

專案實施路徑

01梳理園區、人員類別、門點和安全等級
02確認信創目錄、作業系統和現有平臺版本
03選擇終端、模組、控制器及網路架構
04完成介面聯調、相容性測試和現場試點
05批次註冊人員並遷移或配置許可權
06驗收識別、聯動、隱私和異常處置流程

方案價值

提升人證一致性以本人活體特徵替代可轉借介質,降低代刷和冒用風險。
補充人臉識別邊界為雙胞胎或外貌高度相似人員提供不同模態的身份依據。
兼顧隱私與體驗主動、近距離、非接觸認證,減少可見生物影象帶來的顧慮。
支援國產化演進面向鴻蒙、麒麟及國產軟硬體生態提供適配和系統整合基礎。
統一園區許可權按人員、區域、時段和安全等級集中配置,變更與回收更及時。
全程可審計註冊、授權、通行、拒絕和管理員操作形成完整記錄。

常見問題

掌靜脈能否解決雙胞胎的人臉誤識問題?

掌靜脈使用不同於外貌的內部血管特徵,可為雙胞胎提供獨立的身份區分依據,降低僅依賴人臉的誤識風險。實際效果應以選定裝置和現場測試為準。

支援鴻蒙和麒麟是否等於所有專案都直接符合信創?

不完全等同。信創符合性通常取決於專案目錄、作業系統版本、伺服器、資料庫、中介軟體、介面及認證要求。我們可提供鴻蒙、麒麟環境的適配與聯調,最終以具體配置和專案驗收為準。

掌靜脈資料是否比人臉資料更安全?

掌靜脈特徵位於人體內部,通常需要本人主動近距離配合採集,有助於降低無感獲取風險。但它仍屬於敏感個人資訊,需要依法落實告知授權、加密、許可權控制、儲存期限和刪除機制。

能否接入現有門禁和園區平臺?

可以根據現有控制器、門禁協議和業務平臺介面,透過 SDK、API、HTTP、TCP 或其他方式評估對接。實施前需要確認裝置型號、網路架構和介面文件。
需要規劃政企園區掌靜脈與信創准入方案?

請提供人員規模、門點數量、安全區域等級、現有門禁平臺、國產作業系統版本及介面資料。

提交專案需求